Conform Playtech.ro: Extensiile de browser, vectori ascunși de atac cibernetic
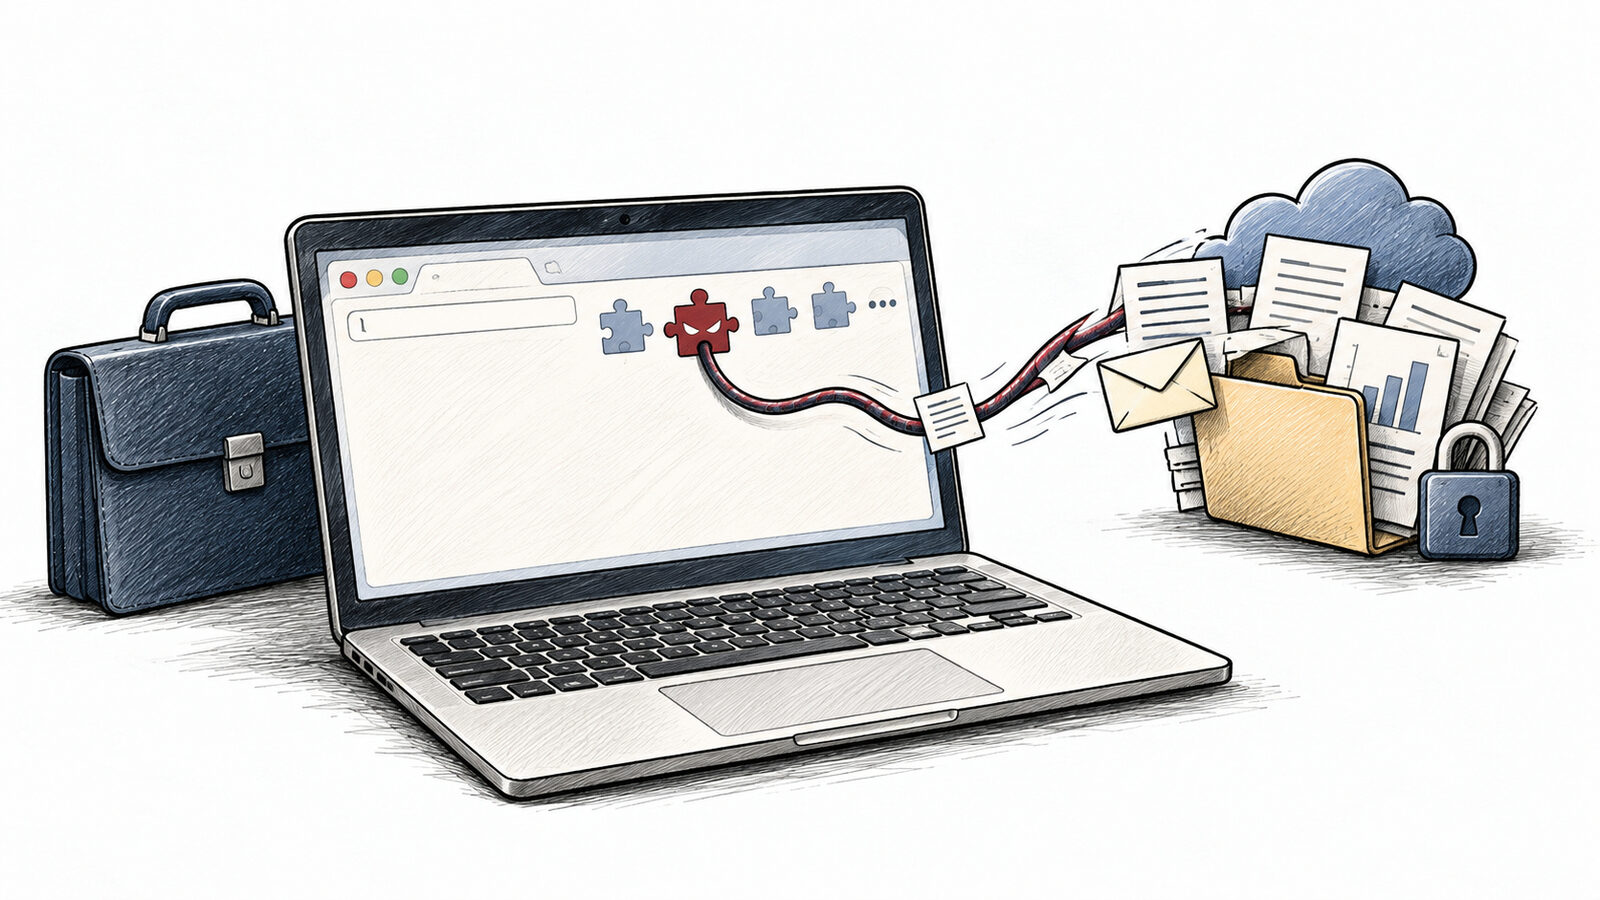
Zeci de milioane de utilizatori de browsere web, printre care și profesioniști care lucrează pe calculatoare de serviciu, sunt expuși riscului de a-și vedea datele compromise prin intermediul extensiilor aparent inofensive. Acestea, esențiale pentru funcționalități suplimentare și securitate, pot deveni, prin mecanismul de actualizare automată, un cal troian, distribuind cod malițios fără intervenția directă a utilizatorului.
Un val de atacuri, intensificat la sfârșitul anului 2024 și începutul lui 2025, a demonstrat vulnerabilitatea acestui sistem. Conturile unor dezvoltatori de extensii Chrome au fost compromise prin tehnici de phishing, permițând atacatorilor să injecteze actualizări ce conțineau cod dăunător. Mii de extensii, utilizate de milioane de oameni, au devenit astfel vectori de atac, propagând malware-ul prin intermediul unui software în care utilizatorii aveau deja încredere.
Accesarea neautorizată a istoricului de navigare și a datelor sensibile
Continuarea fenomenului a fost evidențiată de analize recente. O investigație publicată în februarie 2026 a identificat sute de extensii Chrome care colectau și transmiteau istoricul de navigare sau alte informații sensibile către servere externe, afectând zeci de milioane de instalări cumulate. Mai grav, alte campanii desfășurate în 2026 au vizat extensii prezentate ca asistenți AI. Acestea erau suspectate că extrăgeau conversații cu platforme precum ChatGPT sau DeepSeek, paginile web accesate și chiar informații de identificare sau token-uri de autentificare.
Aceste practici ridică semne de întrebare majore în mediul corporativ, unde angajații utilizează din ce în ce mai frecvent servicii AI pentru sarcini diverse: de la rezumarea documentelor și verificarea codului, la redactarea e-mailurilor, analiza contractelor sau structurarea informațiilor interne. Chiar și în cazul în care companiile permit utilizarea acestor servicii, o extensie suplimentară, operând pe aceeași pagină, poate crea o rută de scurgere a datelor independentă de furnizorul platformei AI legitime.
Un atacator nu are nevoie să subtilizeze un document întreg pentru ca informația obținută să fie valoroasă. Simplul istoric al domeniilor interne accesate de un angajat poate oferi o hartă detaliată a infrastructurii companiei. Titlurile paginilor pot trăda existența unor proiecte confidențiale, în timp ce istoricul browserului poate dezvălui furnizorii utilizați, platformele administrative, serviciile de autentificare și aplicațiile interne. De asemenea, conținutul clipboard-ului poate conține fragmente de documente, parole temporare, chei API sau alte date sensibile copiate accidental în timpul fluxurilor de lucru.
Securitatea browserului, un punct critic în strategia de apărare cibernetică
Compromiterea unui calculator nu implică neapărat obținerea de privilegii de administrator, similar unui malware tradițional. O extensie de browser malițioasă poate cauza daune semnificative unei compoanii fără a atinge acest nivel de acces. Multe organizații desfășoară majoritatea activităților importante în browser, de la accesarea suitei Google Workspace sau Microsoft 365, la utilizarea platformelor web precum Slack, sisteme CRM, platforme de suport, instrumente de project management, GitHub sau aplicații financiare interne.
Pentru un atacator interesat de proprietatea intelectuală sau de datele companiei, browserul și extensiile sale pot deveni o țintă mult mai valoroasă decât directorul „Documente” al unui sistem de operare. Prin monitorizarea și extragerea informațiilor din sesiunile de navigare, atacatorii pot obține o perspectivă detaliată asupra operațiunilor, strategiilor și activelor confidențiale ale unei companii.
Campanii recente au demonstrat că extensii aparent inofensive pot fi folosite pentru a colecta istoricul de navigare, informații de autentificare sau chiar conversații din platforme de inteligență artificială. Acest lucru subliniază necesitatea unei vigilențe sporite din partea utilizatorilor și a departamentelor IT, precum și a unei selecții riguroase a extensiilor instalate pe calculatoarele de serviciu.
Sursa: Playtech.ro