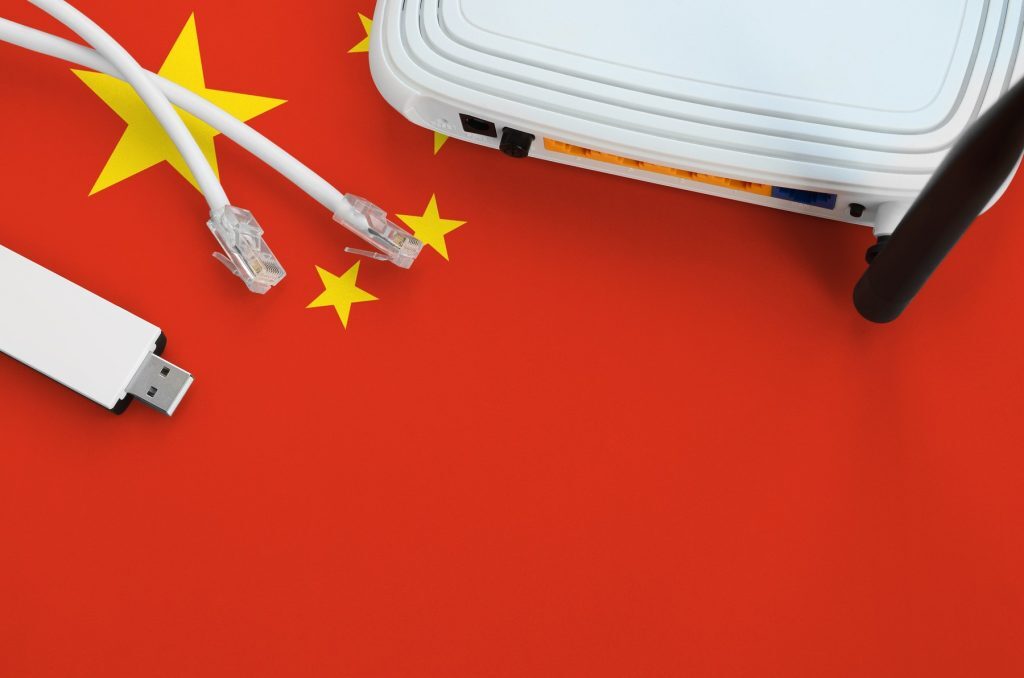
Conform HotNews: Zeci de modele de routere, fabricate în China și vândute la nivel mondial, conțin o vulnerabilitate gravă care ar putea permite accesul neautorizat la rețelele domestice și de birou. Cercetătorii de la compania de securitate cibernetică VulnCheck au descoperit o „portiță de acces” denumită „Endlessdoors”, prezentă în peste 20 de modele de routere produse de Zbtlink și comercializate sub mărcile proprii, dar și sub numele Wiflyer.
Această descoperire vine să amplifice îngrijorările exprimate de guvernele occidentale în legătură cu riscurile de securitate cibernetică asociate echipamentelor de rețea fabricate în China. Autoritățile de reglementare din Statele Unite au introdus deja restricții privind importul routerelor produse în străinătate, invocând motive de securitate națională.
Potrivit estimărilor lui Jacob Baines, directorul tehnologic al VulnCheck, care a identificat inițial vulnerabilitatea, cel puțin 100.000 de astfel de routere ar fi utilizate la nivel global. Deși nu există date exacte privind localizarea sau starea de funcționare a acestora pe țări, prezența lor extinsă ridică semne de întrebare serioase.
Risc crescut de spionaj cibernetic
Guvernele occidentale au avertizat în mod repetat că routerele și alte dispozitive conectate la internet, fabricate în China, pot fi exploatate de hackeri asociați Beijingului. Aceste atacuri vizează obținerea accesului la rețele, în vederea unor intruziuni ulterioare sau pentru desfășurarea de operațiuni de spionaj cibernetic. Deși China a negat constant aceste acuzații, descoperirea „Endlessdoors” pare să confirme temerile existente.
Vulnerabilitatea permite routerului să comunice automat, la intervale regulate, cu o adresă IP și un domeniu de internet înregistrate în China. Persoanele sau entitățile care controlează aceste domenii ar putea obține astfel controlul asupra routerului, deschizând calea către accesarea altor dispozitive conectate la aceeași rețea. Jacob Baines subliniază că utilizatorii obișnuiți, fie că vorbim de afaceri mici sau birouri de acasă, nu sunt conștienți de riscul major la care se expun.
Măsuri de securitate și incidente anterioare
În luna martie a acestui an, Comisia Federală pentru Comunicații (FCC) din SUA a interzis importul de noi routere de consum fabricate în străinătate, o măsură motivată de securitatea națională. Ulterior, FCC a exceptat de la această regulă numeroase companii care nu sunt din China.
Un incident separat a implicat compania TP-Link, un producător de routere cu sediul în California, dar cu origini într-o companie chineză. Statul Texas a dat în judecată TP-Link în februarie, acuzând compania că ar fi permis Beijingului acces la dispozitivele consumatorilor americani, acuzație pe care TP-Link a respins-o. Este important de menționat că TP-Link are o prezență semnificativă și pe piața din România, unde comercializează routere casnice.
Compania Zbtlink nu a răspuns solicitării Reuters de a comenta informațiile referitoare la vulnerabilitatea descoperită. Impactul acestei descoperiri asupra utilizatorilor din întreaga lume, inclusiv din România, rămâne de evaluat pe deplin în perioada următoare.
Sursa: HotNews