Conform Economistul.ro: Angajații IMM-urilor, principalii arhitecți ai riscurilor cibernetice
Aproape opt din zece angajați ai companiilor mici din România au manifestat comportamente care pot expune organizația la atacuri cibernetice în ultimele 12 luni. Acest aspect reiese dintr-un studiu național complex, „Cyber Literacy Audit 2026”, realizat de MKOR pentru Arctic Stream și Cyber Arena, care semnalează un decalaj semnificativ în securitatea cibernetică între firmele mici și cele mari. Situația subliniază o vulnerabilitate majoră în rândulIMM-urilor, unde resursele IT sunt adesea limitate.
Decalajul de conștientizare și practicile riscante
Angajații din companiile mici, cu un efectiv între 10 și 49 de salariați, identifică, în medie, doar 3,2 măsuri de securitate active în organizația lor. Aceasta contrastează puternic cu cele 5 măsuri identificate de angajații din companiile mari, sugerând o protecție, control și vizibilitate mult reduse asupra mecanismelor de securitate. Cercetarea indică faptul că 79% dintre angajații firmelor mici au adoptat cel puțin un comportament de risc cibernetic în ultimul an, peste media națională de 63%.
Printre cele mai frecvente practici riscante se numără instalarea de software neautorizat pe dispozitivele de serviciu, recunoscută de 41% dintre respondenții din segmentul IMM. Acest lucru se întâmplă într-un context în care 11% dintre organizațiile din România declară că nu dispun de resurse dedicate gestionării securității cibernetice, o problemă acută pentru companiile cu echipe IT restrânse.
Prioritizarea afacerii în detrimentul securității
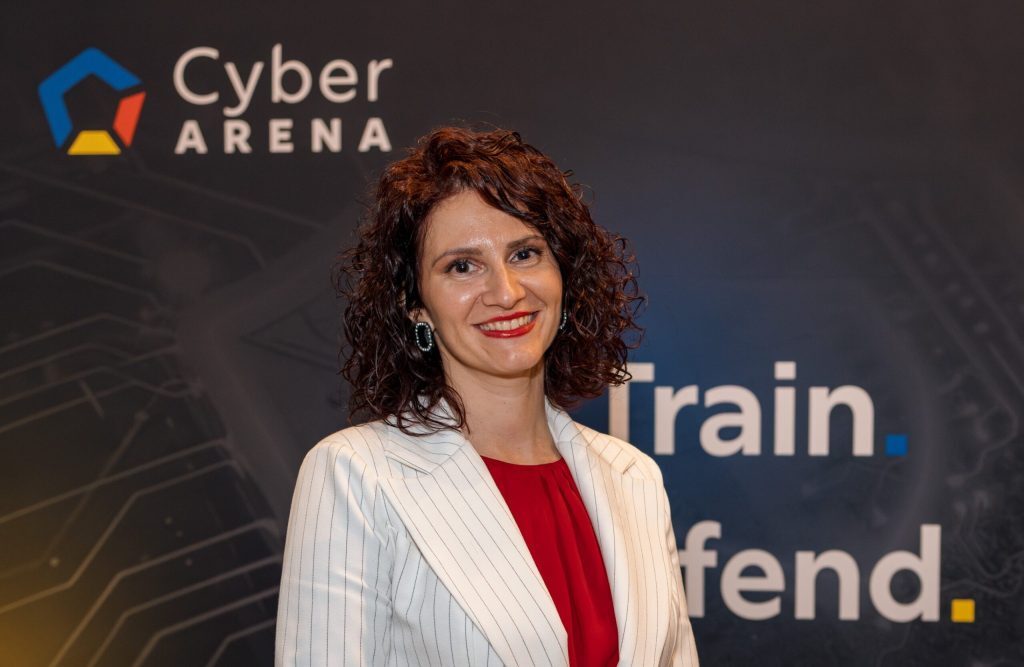
Ioana Manea, General Manager la Cyber Arena România și Chief Innovation Officer la Arctic Stream, atrage atenția asupra faptului că diferența dintre companiile mici și cele mari nu este doar tehnologică, ci este profund legată de procese, disciplină operațională și educație. „În multe IMM-uri, dezvoltarea afacerii, presiunea pe costuri și viteza de execuție ajung să aibă prioritate în fața securității cibernetice”, a declarat Manea. Această mentalitate duce la utilizarea de soluții rapide și instrumente neautorizate, care extind suprafața de atac a organizației. Impactul unui atac cibernetic poate fi mult mai devastator pentru o companie mică sau medie, având o capacitate de revenire redusă. Astfel, reziliența cibernetică nu mai poate fi considerată un lux pentru marile companii, ci o necesitate pentru orice business activ în economia digitală.
Studiul „Cyber Literacy Audit 2026” subliniază că măsurile de securitate de bază, precum antivirusul, sunt relativ răspândite, însă mecanismele avansate de control și guvernanță, precum restricțiile la instalarea de aplicații sau autentificarea avansată, sunt mai puțin prezente în mediul IMM. Această lipsă de rigurozitate favorizează practici care ocolesc politicile organizaționale și cresc riscul de incidente, de la utilizarea neautorizată de aplicații la transferul necontrolat de informații.
Educația cibernetică, o provocare națională
Nivelul general de alfabetizare cibernetică în România este considerat insuficient, doar 4% dintre angajații români cu expunere digitală putând fi clasați ca „Cyber-Rezilienți”. Majoritatea celor 74% din angajați au un nivel scăzut de cunoștințe în acest domeniu. În ultimul an, incidentele de securitate au fost predominant legate de e-mailuri sau mesaje suspecte, iar 49% dintre manageri recunosc că organizațiile lor reacționează predominant după producerea unui incident. Aceste date confirmă că securitatea cibernetică nu mai este doar o responsabilitate a departamentelor IT, ci depinde direct de comportamentul zilnic al fiecărui angajat.
Sursa: Economistul.ro