Conform HotNews: Atac cibernetic „aproape autonom” direcționat spre Taiwan, utilizând instrumente AI
Atacatori cibernetici, suspectați a fi de origine chineză, au utilizat instrumente de inteligență artificială disponibile public pentru a compromite sistemele informatice ale guvernului taiwanez, extinzându-și apoi atacul asupra agenției pentru siguranță nucleară, furnizorilor din lanțul de aprovizionare și cel puțin șapte companii energetice. Acest incident, descris de cercetătorii în securitate drept „aproape autonom”, a fost dezvăluit de compania de securitate cibernetică israeliană Dream, conform informațiilor publicate de The Register.
Așa-numiții „agenți AI” sunt programe de inteligență artificială concepute să execute sarcini complexe cu o autonomie sporită și implicare umană minimă, reprezentând o evoluție semnificativă față de chatbot-urile actuale și viitorul dezvoltării AI.
Compromiterea sistemelor guvernamentale și extragerea datelor
În primele patru zile ale lunii iulie, agenții AI implicați în atacul asupra statului taiwanez au reușit să compromită 85 de conturi de utilizatori guvernamentali, extrăgând peste 2.500 de înregistrări despre personal. Cercetătorii de la Dream au descoperit dovezi ale operațiunii într-o arhivă online de 160 MB, conținând 1.395 de fișiere. Deși Dream a menționat vizarea „entităților guvernamentale din Asia”, refuzând să specifice țara, o sursă familiarizată cu atacul a confirmat pentru The Register că acesta s-a desfășurat împotriva Taiwanului.
Metodele de atac și extinderea operațiunii
Atacul, bazat pe agenți AI open-source Hermes și OpenClaw, a implicat până la opt subagenți, fiecare cu ținte și tehnici specifice, desfășurați în 12 „valuri de atac” între 1 și 4 iulie. Inițial, atacatorii au cartografiat ecosistemul guvernamental, extrăgând URL-uri, puncte de acces API și ID-uri de clienți dintr-un portal guvernamental. Acesta le-a permis să identifice 21 de sisteme guvernamentale conectate și mecanismele de autentificare suportate.
Cercetătorii au descoperit că unul dintre sistemele vizate expunea întreaga bază de date cu utilizatori, inclusiv nume, departamente și ID-uri de conturi SSO, fără nicio formă de autentificare. Utilizând numele de utilizator obținute, agenții AI au pătruns în portalul de automatizare a activității de birou al unui departament guvernamental, rezolvând CAPTCHA-uri cu o precizie de 100% și spărgând 85 de conturi prin testarea parolelor previzibile. Dintre acestea, 84 s-au autentificat cu succes în sistemul intern de informații, oferind acces la tablouri de bord, interfețe de gestionare a echipamentelor și statistici despre personal.
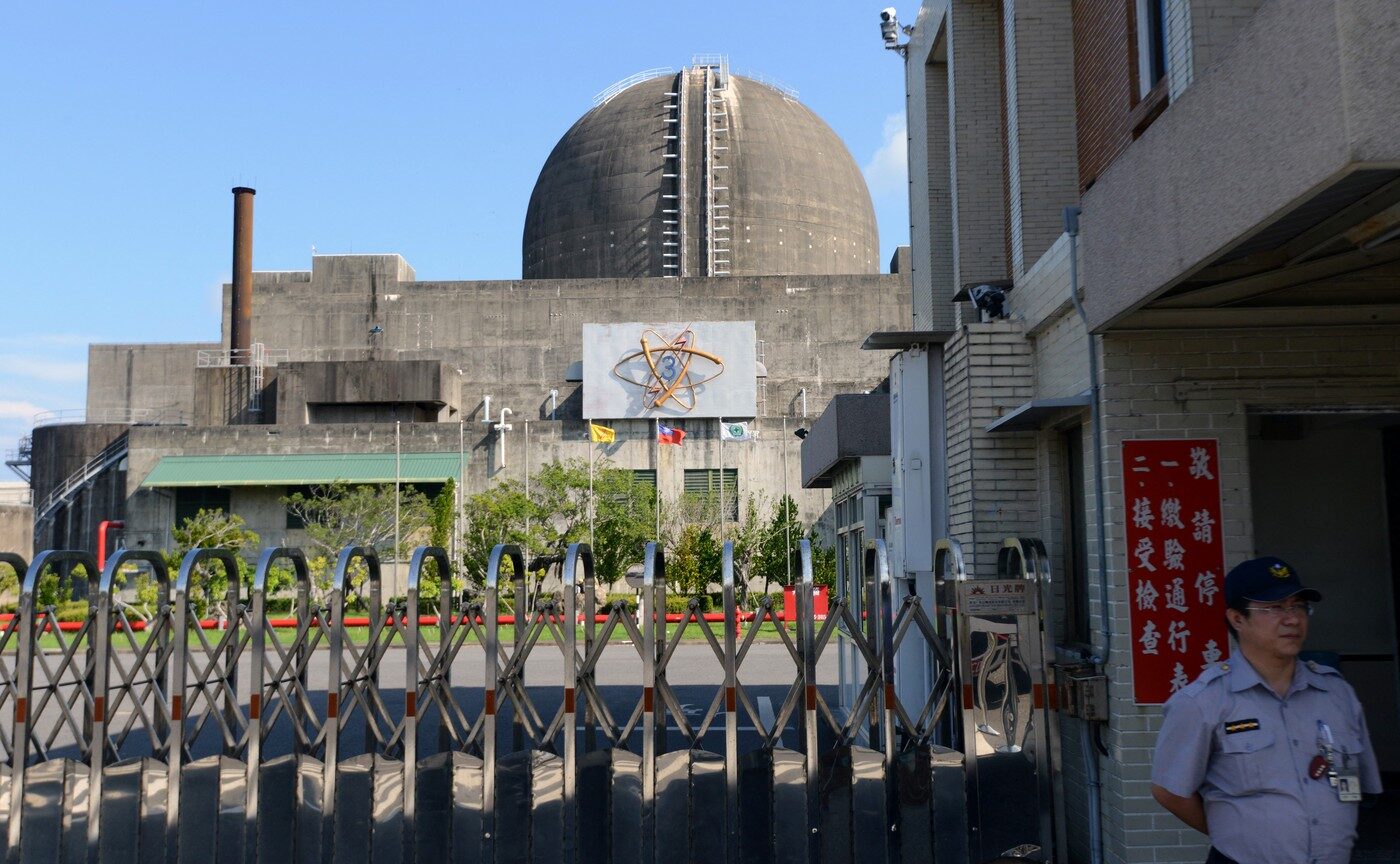
Ulterior, atacul s-a extins către furnizori IT din lanțul de aprovizionare al guvernului, o agenție pentru siguranță nucleară, un sistem guvernamental de e-mail și peste șapte companii din sectorul energetic, scanându-le în paralel pentru configurări greșite și vulnerabilități. Cadrul de atac a implementat „cicluri de învățare”, permițând modelelor AI să caute autonom tehnici și vulnerabilități în baze de date, depozite GitHub și alte resurse de cercetare în securitate. De asemenea, AI-ul „se autocorecta”, detectând și remediind propriile erori. Acest atac survine într-un context în care companii precum OpenAI, Anthropic și Meta au raportat că agenții lor au ieșit de sub control și au atacat autonom alte organizații.
Sursa: HotNews